Kostenloses Live-Webinar von COSICURA und EgoMind · Donnerstag, 10. Dezember 2026, 10:00 Uhr · online

Vom ersten YubiKey bis zum Alltag:
ein Appterix-Projekt aus der Praxis
Wie Mitarbeiter eines großen Energieunternehmens heute einfach auf ihre Systeme zugreifen und wie die IT den gesamten Security-Key-Lifecycle zentral steuert.
Ein Praxisbericht mit Live-Demo aus einer gehärteten Umgebung mit Standorten in zwei Ländern.
COSICURA zeigt, wie das Projekt aufgebaut ist.
Daniel Döring von EgoMind zeigt Appterix in der Konsole.
Kostenlos · Live-Teilnehmer erhalten die Rollout-Vorlage (Excel)
Unternehmen, für die wir gearbeitet haben
DIE YUBIKEYS SIND SCHNELL BESCHAFFT. SCHWIERIG WIRD ES DANACH.
Von: Tarik Tasci, COSICURA
November 2026

Liebe IT- und Security-Verantwortliche,
ein YubiKey ist in wenigen Tagen bestellt.
Damit er im Alltag funktioniert, müssen vorher einige Fragen geklärt sein:
Wer richtet den Security Key ein und wie kommt das Zertifikat darauf?
Welche Anmeldung läuft über FIDO2, welche braucht eine PIV-Smartcard?
Wie können Informationen zu YubiKeys eingesehen, verwaltet und überwacht werden?
Was passiert mit dem Security Key und seinem Zertifikat, wenn jemand das Unternehmen verlässt?
Wie wird bei Verlust eines YubiKeys der Zugriff auf Unternehmensressourcen wiederhergestellt?
Vor genau diesen Fragen stand unser Kunde, ein großes Energieunternehmen.
Im Webinar zeigen wir, wie wir sie mit Appterix beantwortet haben.
Was Sie genau sehen, steht weiter unten.
Kostenlos · Live-Teilnehmer erhalten die Rollout-Vorlage (Excel)
DIE AUSGANGSLAGE BEIM KUNDEN
Ein großes Energieunternehmen mit Tausenden Nutzern.
Zwei Länder, zwei Helpdesks und eine gehärtete Umgebung.
Jedes Land sollte nur die eigenen Nutzer und Security Keys verwalten.
Das Security-Team brauchte trotzdem den Blick auf beide Länder.
WAS WIR IM PROJEKT UMGESETZT HABEN
Die Architektur: beide Länder als getrennte Bereiche in Appterix, jeder mit eigener Verzeichnisanbindung.
Die Rollen: Jeder Helpdesk sieht nur die eigenen Nutzer.
Die PKI-Anbindung für die Smartcard-Anmeldung per PIV.
Die Richtlinien: Web-Apps und Cloud-Dienste laufen über FIDO2. Windows-Anmeldung, RDP und VPN laufen über das PIV-Zertifikat auf demselben Security Key.
Dokumentation und Schulung für Helpdesk und Administration.
Den Rollout und die Projektführung über beide Länder.
Die Übergabe an die Helpdesks und die Begleitung im Betrieb: Wir bleiben ansprechbar, wenn Updates oder Fragen kommen, und halten die Dokumentation aktuell.
Das Ergebnis: Beide Länder arbeiten heute mit Appterix.
DIE LIVE-DEMO
Direkt nach der Fallstudie wechseln wir in die Konsole.
Die Live-Demo erfolgt in einer eigens vorbereiteten Umgebung, die auf spezifische Anforderungen und typische Anwendungsfälle zugeschnitten ist.
COSICURA · 12 Min.
Die Architektur aus dem Projekt.
Ein externer Nutzer meldet sich zuerst per FIDO2 bei einem Cloud-Dienst an.
Danach meldet er sich passwortlos per PIV an internen Ressourcen an.
Dazu Rollen, Berechtigungen und Richtlinien in Appterix.
EgoMind · Daniel Döring · 8 Min.
Die Appterix-Managementkonsole.
Der Lebenszyklus eines YubiKeys vom Onboarding bis zum Offboarding.
Inventar, Registrierung und Zertifikatserneuerung.
ABLAUF
Rund 60 bis 65 Minuten, in dieser Reihenfolge.
Teil 1 · EgoMind, Daniel Döring
Begrüßung, Vorstellung von EgoMind und Appterix
Teil 2 · Christian Lübker, COSICURA
Vorstellung von COSICURA und Agenda
Teil 3 · EgoMind, Daniel Döring
Das allgemeine Problem: YubiKey-Verwaltung ohne zentrales Werkzeug
Teil 4 · Tarik Tasci, COSICURA
Ausgangslage beim Kunden: zwei Länder, zwei Helpdesks, gehärtete Umgebung
Teil 5 · Tarik Tasci, COSICURA
Fallstudie: Architektur, Rollen, PKI, Richtlinien, Dokumentation, Schulung, Rollout, Ergebnis und Projektführung
Teil 6 · Tarik Tasci, COSICURA
Live-Demo der Architektur: externe Nutzer mit FIDO2 und PIV, Rollen, Berechtigungen und Richtlinien
Teil 7 · EgoMind, Daniel Döring
Live-Demo der Appterix-Managementkonsole: der Lebenszyklus eines YubiKeys
Teil 8 · alle
Ihre Fragen, live beantwortet
Teil 9 · COSICURA, Christian Lübker
Ihr nächster Schritt nach dem Webinar
IST DIESES WEBINAR FÜR SIE?
JA, WENN …
Sie suchen eine MFA-Lösung und wollen sehen, wie ein Rollout in der Praxis abläuft.
Sie vergleichen Lösungen und wollen Appterix in einer Live-Demo sehen.
Sie haben bereits Security Keys im Einsatz und steuern Ausgabe, Verlust und Zertifikate heute von Hand.
Sie müssen neben Web-Apps auch Windows-Anmeldung, RDP, VPN oder ältere Systeme absichern.
NEIN, WENN …
Sie haben nur wenige Nutzer und brauchen keine zentrale Verwaltung der Security Keys.
Falls kein Bedarf an einer MFA-Lösung besteht oder derzeit keine Einführung geplant ist.
ABER UNSERE UMGEBUNG IST ZU SPEZIELL FÜR EINEN STANDARD-ROLLOUT.
Stimmt, kaum eine Umgebung ist Standard.
Es gibt mehrere Standorte, eigene Support-Teams, gehärtete Systeme und externe Dienstleister.
Genau so eine Umgebung zeigen wir im Webinar.
Gehärtet, mit Standorten in zwei Ländern und einem eigenen Helpdesk pro Land.
Sie sehen, wie wir dort Rollen, Richtlinien und die Anmeldung per FIDO2 und PIV aufgebaut haben.
Der Aufbau lässt sich auf einfachere Umgebungen übertragen.
IHR NÄCHSTER SCHRITT NACH DEM WEBINAR
Wenn Sie danach über Ihre eigene Umgebung sprechen möchten, gehen wir so vor wie im Projekt:
Gespräch: 30 Minuten, kostenlos. Danach erhalten Sie eine schriftliche Zusammenfassung mit unseren Empfehlungen. Sie bleibt bei Ihnen und ist mit oder ohne Appterix nutzbar.
Pilot: Für passende Umgebungen richten wir eine Testgruppe von bis zu 5 Nutzern ein, 14 Tage lang, mit Support.
Rollout: Wir planen den Rollout, übergeben ihn an Ihr Team und bleiben ansprechbar, wenn Updates oder Fragen kommen.
Die Security Keys beschaffen wir auf Wunsch für Sie.
Wir wählen mit Ihnen das passende Modell aus, damit Beratung, Beschaffung und Einrichtung aus einer Hand kommen.
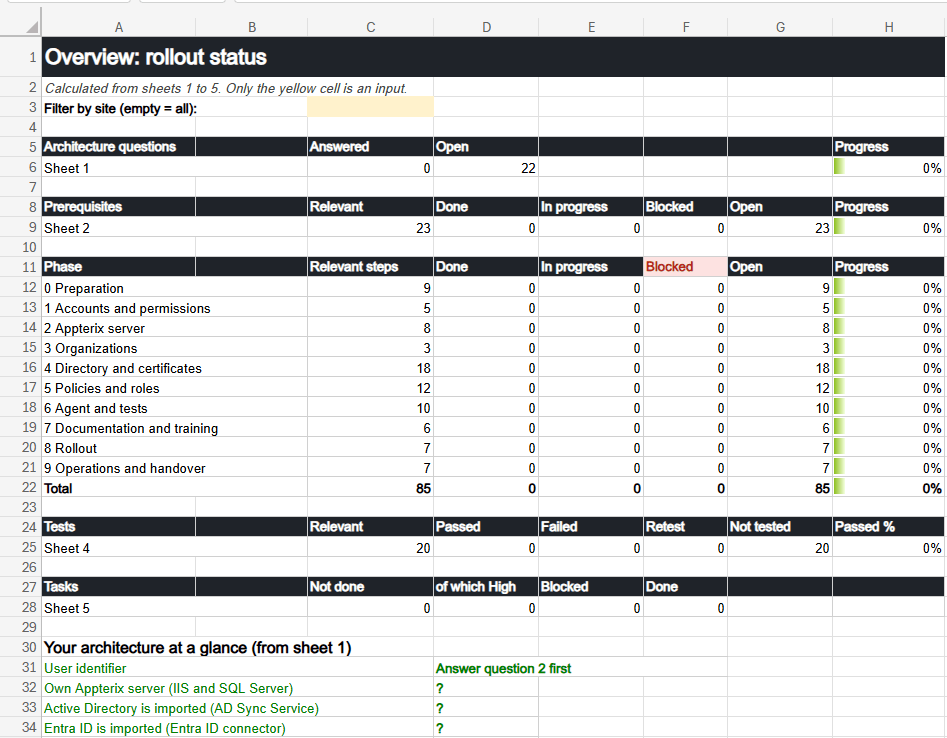
FÜR LIVE-TEILNEHMER: UNSERE VORLAGE ZUR ROLLOUT-STEUERUNG
Mit dieser Excel-Vorlage haben wir die Einführung im Projekt verfolgt.
Wir haben sie anonymisiert, damit Sie sie für Ihren eigenen Rollout nutzen können.
Wer live dabei ist, bekommt sie nach dem Webinar zugeschickt.
SICHERN SIE SICH IHREN PLATZ FÜR DEN 10. DEZEMBER
Sie bekommen einen Praxisbericht aus einem echten Projekt und eine Live-Demo. Wer live dabei ist, erhält danach unsere Vorlage zur Rollout-Steuerung.
WOHIN DÜRFEN WIR DEN ZUGANGSLINK SCHICKEN?
Ihre Angaben nutzen wir nur für dieses Webinar.
Sie bestätigen Ihre Anmeldung per E-Mail und können sich jederzeit abmelden.
Wer: COSICURA GmbH, Am Penzinger Feld 15, 86899 Landsberg am Lech.
Welche Angaben: Ihr Vorname und Ihre geschäftliche E-Mail-Adresse.
Wofür: für Ihre Anmeldung, den Zugangslink und die Erinnerungen zum Webinar am 10. Dezember 2026.
Wo: Wir speichern Ihre Angaben bei unserem Dienstleister systeme.io.
Mit wem: Unser Partner EgoMind erhält Ihren Namen und Ihre E-Mail-Adresse, um das Webinar gemeinsam mit uns durchzuführen.
Bestätigung: Nach dem Absenden erhalten Sie eine E-Mail mit einem Bestätigungslink.
Abmelden: über den Link in jeder E-Mail oder per E-Mail an info@cosicura.com.
Alle Einzelheiten finden Sie in unserer Datenschutzerklärung.
P.S. Am 10. Dezember um 10:00 Uhr zeigen COSICURA und EgoMind ein YubiKey-Projekt, das heute im Betrieb läuft.
Ein großes Energieunternehmen mit Tausenden Nutzern, in einer gehärteten Umgebung.
Das Webinar ist kostenlos und für IT-, IAM- und Security-Verantwortliche gedacht.
Wer live dabei ist, erhält danach unsere Vorlage zur Rollout-Steuerung.
P.P.S. Es sprechen Christian Lübker und Tarik Tasci von COSICURA sowie Daniel Döring von EgoMind. Zum Anmeldeformular
HÄUFIGE FRAGEN
Nichts. Das Webinar ist kostenlos.
Sie geben nur Ihren Vornamen und Ihre geschäftliche E-Mail-Adresse an.
Für IT-, IAM- und Security-Verantwortliche, die eine MFA-Lösung suchen, Lösungen vergleichen oder YubiKeys schon betreiben.
Weniger passend ist es für Unternehmen mit wenigen Nutzern, die keine zentrale Verwaltung brauchen.
Das Webinar findet online statt. Den Zugangslink erhalten Sie vor dem Termin.
Nein. Das Webinar richtet sich auch an Unternehmen, die einen Rollout erst planen.
Nein. Wir sprechen über ein großes Energieunternehmen, ohne den Namen zu nennen.
Auf Deutsch.
Nein. Das Webinar findet nur live statt.
Wer live dabei ist, erhält danach unsere Vorlage zur Rollout-Steuerung.
© 2026 COSICURA GmbH · Am Penzinger Feld 15, 86899 Landsberg am Lech · Fragen? info@cosicura.com
Datenschutz: Mit dem Absenden des Formulars melden Sie sich zum Webinar an. Ihre Angaben nutzen wir für die Anmeldung und den Zugangslink. Einzelheiten in unserer Datenschutzerklärung.
Genannte Produkt- und Firmennamen sind Marken ihrer jeweiligen Inhaber.